

एक बॉक्स में सैकड़ों नंबर, चार ठिकानों पर हाईस्पीड इंटरनेट, लखनऊ में फर्जी टेलीकॉम एक्सचेंज का भंडाफोड़
उत्तर प्रदेश की राजधानी लखनऊ से साइबर अपराध, राष्ट्रीय सुरक्षा और अवैध संचार नेटवर्क से जुड़ी एक बहुत बड़ी और सनसनीखेज खबर सामने आ रही है। उत्तर प्रदेश पुलिस की स्पेशल टास्क फोर्स (STF) और केंद्रीय दूरसंचार विभाग (DoT) की सतर्कता इकाई ने एक संयुक्त और गुप्त ऑपरेशन के दौरान लखनऊ के चार अलग-अलग रिहायशी व व्यावसायिक ठिकानों पर एक साथ छापेमारी करके एक बड़े अंतरराष्ट्रीय फर्जी टेलीकॉम एक्सचेंज का पर्दाफाश किया है। इस पूरे काले कारोबार का जाल इस कदर बिछाया गया था कि आरोपी एक ही छोटे से इलेक्ट्रॉनिक डिब्बे यानी 'सिम बॉक्स' (SIM Box) के भीतर सैकड़ों की संख्या में फर्जी सिम कार्ड्स लगाकर विदेशों से आने वाली कॉल्स को लोकल कॉल में बदल रहे थे। इन चारों ठिकानों पर हाई-स्पीड ब्रॉडबैंड इंटरनेट और अत्याधुनिक राउटर सिस्टम लगाए गए थे ताकि बिना किसी रुकावट के अंतरराष्ट्रीय साइबर फ्रॉड, हवाला कारोबार और देश विरोधी गतिविधियों के लिए कॉल्स का रूट बदला जा सके। एसटीएफ की इस ताबड़तोड़ कार्रवाई से न केवल टेलीकॉम कंपनियों को होने वाले करोड़ों रुपये के राजस्व नुकसान का खुलासा हुआ है, बल्कि राष्ट्रीय सुरक्षा से जुड़े एक बहुत बड़े खतरे को भी समय रहते टाल दिया गया है।
डिजिटल इंडिया और हाई-स्पीड 5G इंटरनेट के इस दौर में साइबर अपराधियों ने अब तकनीक का दुरुपयोग करके समानांतर और अवैध संचार व्यवस्था बनाना शुरू कर दिया है। लखनऊ के घनी आबादी वाले इलाकों में चुपचाप चलाए जा रहे इस फर्जी एक्सचेंज के बारे में आम पड़ोसियों तक को भनक नहीं थी। लेकिन जब दूरसंचार विभाग के मॉनिटरिंग सर्वर पर अचानक से भारी मात्रा में अंतरराष्ट्रीय वीओआईपी (VoIP) ट्रैफिक का संदिग्ध रूट दिखाई दिया, तो एसटीएफ को इस नेटवर्क का सुराग मिला। पुलिस और खुफिया एजेंसियों ने तुरंत साइबर एक्सपर्ट्स को साथ लेकर इस रैकेट के मुख्य मास्टरमाइंड्स को गिरफ्तार कर लिया है और मौके से भारी संख्या में सिम बॉक्स, फर्जी कागजातों पर खरीदे गए सैकड़ों प्री-पेड सिम कार्ड, सर्वर और हाई-स्पीड इंटरनेट राउटर जब्त किए हैं। आइए विस्तार से जानते हैं कि किस तरह से एक बॉक्स के भीतर सैकड़ों नंबरों का यह काला खेल खेला जा रहा था और यह पूरा नेटवर्क कैसे काम करता था।
कैसे काम करता था एक बॉक्स में सैकड़ों नंबरों वाला यह फर्जी नेटवर्क? समझिए पूरी क्रिमिनल मॉड्यूस ऑपरेंडी
इस फर्जी टेलीकॉम एक्सचेंज के काम करने का तरीका बेहद शातिर और जटिल था जिसे आम भाषा में 'सिम बॉक्स फ्रॉड' या 'वीओआईपी बायपास' (VoIP Bypass) कहा जाता है। आमतौर पर जब विदेश में बैठा कोई व्यक्ति भारत में किसी को फोन करता है, तो उसे अंतरराष्ट्रीय कॉलिंग गेटवे से होकर गुजरना पड़ता है, जिसकी कॉल दरें काफी अधिक होती हैं और सुरक्षा एजेंसियां उस पर पैनी नजर रखती हैं। लेकिन इस सिंडिकेट के सरगनाओं ने इंटरनेट प्रोटोकॉल (VoIP) और जीएसएम (GSM) तकनीक को मिलाकर एक ऐसा अवैध ढांचा तैयार कर रखा था जो विदेश से आने वाली इंटरनेट कॉल्स को सीधे अपने लोकल सिम बॉक्स में रिसीव करता था।
इसके बाद, उस सिम बॉक्स में लगे भारतीय मोबाइल नंबर के जरिए वही कॉल देश के भीतर संबंधित व्यक्ति को इस तरह ट्रांसफर कर दी जाती थी कि मोबाइल स्क्रीन पर किसी भारतीय लोकल नंबर (जैसे +91...) का ही फ्लैश होता था। इससे भारत की वैध टेलीकॉम कंपनियों को अंतरराष्ट्रीय गेटवे शुल्क का भारी वित्तीय नुकसान हो रहा था, जबकि ये अपराधी विदेश में बैठे अपने आकाओं से प्रति मिनट के हिसाब से डॉलर और क्रिप्टोकरेंसी में मोटी रकम वसूल रहे थे। सबसे खतरनाक बात यह थी कि इस तकनीक के कारण कॉल करने वाले विदेशी व्यक्ति की वास्तविक लोकेशन और उसका असली नंबर पूरी तरह से छुप जाता था, जिससे सुरक्षा एजेंसियों के लिए ऐसे नंबरों को ट्रेस करना लगभग असंभव हो जाता था।
चार ठिकानों पर चल रहा था हाई-स्पीड इंटरनेट का खेल: एसटीएफ ने ऐसे बिछाया अपना जाल
राजधानी लखनऊ के चार अलग-अलग और पॉश इलाकों में किराए पर मकान और दफ्तर लेकर इस नेटवर्क के अलग-अलग सर्वर नोड्स स्थापित किए गए थे ताकि अगर एक ठिकाने पर कोई पुलिस की रेड पड़े, तो बाकी तीन ठिकानों से बैकअप चालू रहे। इन चारों ठिकानों पर अलग-अलग इंटरनेट सर्विस प्रोवाइडर्स (ISPs) से हाई-स्पीड फाइबर ऑप्टिक इंटरनेट कनेक्शन लिए गए थे। एसटीएफ की शुरुआती जांच में यह बात सामने आई है कि इन पतों पर रहने वाले लोगों को भी नहीं पता था कि उनके कमरों में लगे इन इलेक्ट्रॉनिक बॉक्सों से कौन सा खेल खेला जा रहा है, क्योंकि मुख्य आरोपी इन्हें रिमोटली (इंटरनेट के जरिए कहीं दूर से) एक्सेस कर रहे थे।
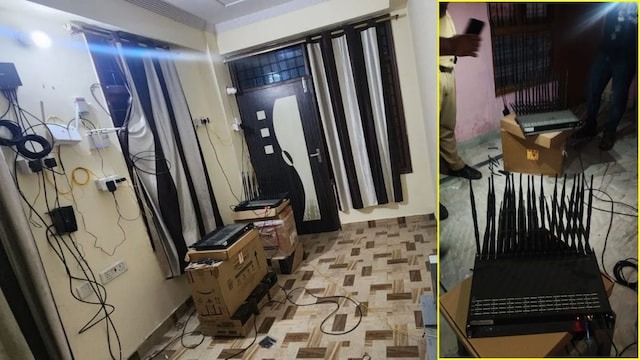
दूरसंचार विभाग की 'टेलीकॉम एनफोर्समेंट रिसोर्स एंड मॉनिटरिंग' (TERM) सेल ने जब लखनऊ के कुछ विशेष मोबाइल टावरों पर एक साथ हजारों फर्जी कॉल्स की फ्रीक्वेंसी को पकड़ा, तो उन्होंने तुरंत एसटीएफ से संपर्क साधा। एसटीएफ की साइबर सेल ने कई दिनों तक लगातार इन सिग्नल्स और इंटरनेट प्रोटोकॉल (IP) एड्रेस को ट्रैक किया। जब चारों ठिकानों की सटीक भौगोलिक लोकेशन (Geographical Location) की पुष्टि हो गई, तो पुलिस की कई टीमों ने एक साथ चारों जगहों पर छापेमारी की। छापेमारी के दौरान पुलिस अधिकारियों ने पाया कि कमरों में बड़े-बड़े सर्वर रैक बने हुए थे जिनमें लगातार लाल और हरी बत्तियां जल रही थीं और एक-एक सिम बॉक्स में 32 से लेकर 64 तक सिम कार्ड्स एक साथ चालू हालत में लगे हुए थे।
राष्ट्रीय सुरक्षा के लिए बड़ा खतरा और फर्जी सिम कार्ड्स बेचने वाले डीलरों पर कसता शिकंजा
उत्तर प्रदेश की राजधानी लखनऊ से साइबर अपराध, राष्ट्रीय सुरक्षा और अवैध संचार नेटवर्क से जुड़ी एक बहुत बड़ी और सनसनीखेज खबर सामने आ रही है। उत्तर प्रदेश पुलिस की स्पेशल टास्क फोर्स (STF) और केंद्रीय दूरसंचार विभाग (DoT) की सतर्कता इकाई ने एक संयुक्त और गुप्त ऑपरेशन के दौरान लखनऊ के चार अलग-अलग रिहायशी व व्यावसायिक ठिकानों पर एक साथ छापेमारी करके एक बड़े अंतरराष्ट्रीय फर्जी टेलीकॉम एक्सचेंज का पर्दाफाश किया है। इस पूरे काले कारोबार का जाल इस कदर बिछाया गया था कि आरोपी एक ही छोटे से इलेक्ट्रॉनिक डिब्बे यानी 'सिम बॉक्स' (SIM Box) के भीतर सैकड़ों की संख्या में फर्जी सिम कार्ड्स लगाकर विदेशों से आने वाली कॉल्स को लोकल कॉल में बदल रहे थे। इन चारों ठिकानों पर हाई-स्पीड ब्रॉडबैंड इंटरनेट और अत्याधुनिक राउटर सिस्टम लगाए गए थे ताकि बिना किसी रुकावट के अंतरराष्ट्रीय साइबर फ्रॉड, हवाला कारोबार और देश विरोधी गतिविधियों के लिए कॉल्स का रूट बदला जा सके। एसटीएफ की इस ताबड़तोड़ कार्रवाई से न केवल टेलीकॉम कंपनियों को होने वाले करोड़ों रुपये के राजस्व नुकसान का खुलासा हुआ है, बल्कि राष्ट्रीय सुरक्षा से जुड़े एक बहुत बड़े खतरे को भी समय रहते टाल दिया गया है।
डिजिटल इंडिया और हाई-स्पीड 5G इंटरनेट के इस दौर में साइबर अपराधियों ने अब तकनीक का दुरुपयोग करके समानांतर और अवैध संचार व्यवस्था बनाना शुरू कर दिया है। लखनऊ के घनी आबादी वाले इलाकों में चुपचाप चलाए जा रहे इस फर्जी एक्सचेंज के बारे में आम पड़ोसियों तक को भनक नहीं थी। लेकिन जब दूरसंचार विभाग के मॉनिटरिंग सर्वर पर अचानक से भारी मात्रा में अंतरराष्ट्रीय वीओआईपी (VoIP) ट्रैफिक का संदिग्ध रूट दिखाई दिया, तो एसटीएफ को इस नेटवर्क का सुराग मिला। पुलिस और खुफिया एजेंसियों ने तुरंत साइबर एक्सपर्ट्स को साथ लेकर इस रैकेट के मुख्य मास्टरमाइंड्स को गिरफ्तार कर लिया है और मौके से भारी संख्या में सिम बॉक्स, फर्जी कागजातों पर खरीदे गए सैकड़ों प्री-पेड सिम कार्ड, सर्वर और हाई-स्पीड इंटरनेट राउटर जब्त किए हैं। आइए विस्तार से जानते हैं कि किस तरह से एक बॉक्स के भीतर सैकड़ों नंबरों का यह काला खेल खेला जा रहा था और यह पूरा नेटवर्क कैसे काम करता था।
कैसे काम करता था एक बॉक्स में सैकड़ों नंबरों वाला यह फर्जी नेटवर्क? समझिए पूरी क्रिमिनल मॉड्यूस ऑपरेंडी
इस फर्जी टेलीकॉम एक्सचेंज के काम करने का तरीका बेहद शातिर और जटिल था जिसे आम भाषा में 'सिम बॉक्स फ्रॉड' या 'वीओआईपी बायपास' (VoIP Bypass) कहा जाता है। आमतौर पर जब विदेश में बैठा कोई व्यक्ति भारत में किसी को फोन करता है, तो उसे अंतरराष्ट्रीय कॉलिंग गेटवे से होकर गुजरना पड़ता है, जिसकी कॉल दरें काफी अधिक होती हैं और सुरक्षा एजेंसियां उस पर पैनी नजर रखती हैं। लेकिन इस सिंडिकेट के सरगनाओं ने इंटरनेट प्रोटोकॉल (VoIP) और जीएसएम (GSM) तकनीक को मिलाकर एक ऐसा अवैध ढांचा तैयार कर रखा था जो विदेश से आने वाली इंटरनेट कॉल्स को सीधे अपने लोकल सिम बॉक्स में रिसीव करता था।
इसके बाद, उस सिम बॉक्स में लगे भारतीय मोबाइल नंबर के जरिए वही कॉल देश के भीतर संबंधित व्यक्ति को इस तरह ट्रांसफर कर दी जाती थी कि मोबाइल स्क्रीन पर किसी भारतीय लोकल नंबर (जैसे +91...) का ही फ्लैश होता था। इससे भारत की वैध टेलीकॉम कंपनियों को अंतरराष्ट्रीय गेटवे शुल्क का भारी वित्तीय नुकसान हो रहा था, जबकि ये अपराधी विदेश में बैठे अपने आकाओं से प्रति मिनट के हिसाब से डॉलर और क्रिप्टोकरेंसी में मोटी रकम वसूल रहे थे। सबसे खतरनाक बात यह थी कि इस तकनीक के कारण कॉल करने वाले विदेशी व्यक्ति की वास्तविक लोकेशन और उसका असली नंबर पूरी तरह से छुप जाता था, जिससे सुरक्षा एजेंसियों के लिए ऐसे नंबरों को ट्रेस करना लगभग असंभव हो जाता था।
चार ठिकानों पर चल रहा था हाई-स्पीड इंटरनेट का खेल: एसटीएफ ने ऐसे बिछाया अपना जाल
राजधानी लखनऊ के चार अलग-अलग और पॉश इलाकों में किराए पर मकान और दफ्तर लेकर इस नेटवर्क के अलग-अलग सर्वर नोड्स स्थापित किए गए थे ताकि अगर एक ठिकाने पर कोई पुलिस की रेड पड़े, तो बाकी तीन ठिकानों से बैकअप चालू रहे। इन चारों ठिकानों पर अलग-अलग इंटरनेट सर्विस प्रोवाइडर्स (ISPs) से हाई-स्पीड फाइबर ऑप्टिक इंटरनेट कनेक्शन लिए गए थे। एसटीएफ की शुरुआती जांच में यह बात सामने आई है कि इन पतों पर रहने वाले लोगों को भी नहीं पता था कि उनके कमरों में लगे इन इलेक्ट्रॉनिक बॉक्सों से कौन सा खेल खेला जा रहा है, क्योंकि मुख्य आरोपी इन्हें रिमोटली (इंटरनेट के जरिए कहीं दूर से) एक्सेस कर रहे थे।
दूरसंचार विभाग की 'टेलीकॉम एनफोर्समेंट रिसोर्स एंड मॉनिटरिंग' (TERM) सेल ने जब लखनऊ के कुछ विशेष मोबाइल टावरों पर एक साथ हजारों फर्जी कॉल्स की फ्रीक्वेंसी को पकड़ा, तो उन्होंने तुरंत एसटीएफ से संपर्क साधा। एसटीएफ की साइबर सेल ने कई दिनों तक लगातार इन सिग्नल्स और इंटरनेट प्रोटोकॉल (IP) एड्रेस को ट्रैक किया। जब चारों ठिकानों की सटीक भौगोलिक लोकेशन (Geographical Location) की पुष्टि हो गई, तो पुलिस की कई टीमों ने एक साथ चारों जगहों पर छापेमारी की। छापेमारी के दौरान पुलिस अधिकारियों ने पाया कि कमरों में बड़े-बड़े सर्वर रैक बने हुए थे जिनमें लगातार लाल और हरी बत्तियां जल रही थीं और एक-एक सिम बॉक्स में 32 से लेकर 64 तक सिम कार्ड्स एक साथ चालू हालत में लगे हुए थे।
राष्ट्रीय सुरक्षा के लिए बड़ा खतरा और फर्जी सिम कार्ड्स बेचने वाले डीलरों पर कसता शिकंजा
फर्जी टेलीकॉम एक्सचेंज केवल राजस्व की चोरी का मामला नहीं है, बल्कि यह देश की आंतरिक और राष्ट्रीय सुरक्षा के लिए एक बहुत ही गंभीर और चिंताजनक विषय है। अक्सर यह देखा गया है कि पाकिस्तान, खाड़ी देशों और अन्य विदेशी सीमाओं से भारत में की जाने वाली जासूसी, रंगदारी, आतंकी फंडिंग, और साइबर धोखाधड़ी की कॉल्स इसी प्रकार के अवैध टेलीकॉम एक्सचेंजों के जरिए की जाती हैं। जब रिसीवर के फोन पर भारत का ही लोकल नंबर दिखता है, तो वह आसानी से झांसे में आ जाता है और साइबर ठगों का शिकार बन जाता है। जांच एजेंसियां अब इस बात की गहराई से छानबीन कर रही हैं कि इस लखनऊ वाले फर्जी एक्सचेंज का इस्तेमाल किन-किन लोगों ने किया है और कहीं इसके तार किसी अंतरराष्ट्रीय आपराधिक गिरोह या देश विरोधी नेटवर्क से तो नहीं जुड़े हैं।
इसके साथ ही, इस कार्रवाई के बाद एसटीएफ ने उन टेलीकॉम दुकानदारों और सिम कार्ड एजेंटों के खिलाफ भी एफआईआर (FIR) दर्ज करने की प्रक्रिया शुरू कर दी है, जिन्होंने फर्जी दस्तावेजों, थंब इम्प्रेशंस और कूटरचित कागजातों के आधार पर इन अपराधियों को थोक के भाव सैकड़ों की संख्या में प्री-पेड सिम कार्ड्स बेचे थे। सरकार और गृह मंत्रालय लगातार इस बात पर सख्त रुख अपना रहे हैं कि बिना उचित सत्यापन के सिम बेचने वाले रिटेलर्स के खिलाफ सख्त से सख्त दंडात्मक कार्रवाई की जाए। लखनऊ के विभिन्न पुलिस थानों में इस रैकेट से जुड़े गिरफ्तार आरोपियों के खिलाफ भारतीय न्याय संहिता (BNS), आईटी एक्ट और भारतीय टेलीग्राफ अधिनियम की संगीन धाराओं के तहत मुकदमे दर्ज किए गए हैं।
निष्कर्ष: हाई-टेक अपराध पर सख्त प्रहार और जनता के लिए बड़ी सीख
लखनऊ में चार ठिकानों पर चलाए जा रहे इस हाई-स्पीड इंटरनेट आधारित फर्जी टेलीकॉम एक्सचेंज का पर्दाफाश होना यूपी एसटीएफ और केंद्र के दूरसंचार विभाग की एक बहुत बड़ी और ऐतिहासिक कामयाबी है। इस कार्रवाई ने साबित कर दिया है कि तकनीक का दुरुपयोग करने वाले अपराधी चाहे कितने भी शातिर क्यों न हों, कानून के लंबे हाथ और जांच एजेंसियों का तकनीकी सर्विलांस नेटवर्क उनसे हमेशा दो कदम आगे रहता है। यह खबर आम जनता के लिए भी एक बहुत बड़ा संदेश और सतर्क रहने की चेतावनी है कि यदि आपके फोन पर किसी अनजान लोकल नंबर से कोई संदिग्ध या विदेश से होने जैसी कॉल आए, तो उस पर आंख मूंदकर भरोसा न करें। साइबर अपराधों से खुद को सुरक्षित रखने के लिए जागरूक रहें और किसी भी प्रकार की संदिग्ध गतिविधि की सूचना तुरंत अपने नजदीकी पुलिस स्टेशन या साइबर हेल्पलाइन पर दर्ज कराएं।